できること
オーディエンスを一文で指定。メッセージを一文で指定。コパイロットがドラフトを作成し、コンプライアンスをチェックし、承認者へ回し、配信をスケジュールします。1人のオペレーターが3人分の仕事をこなせます。
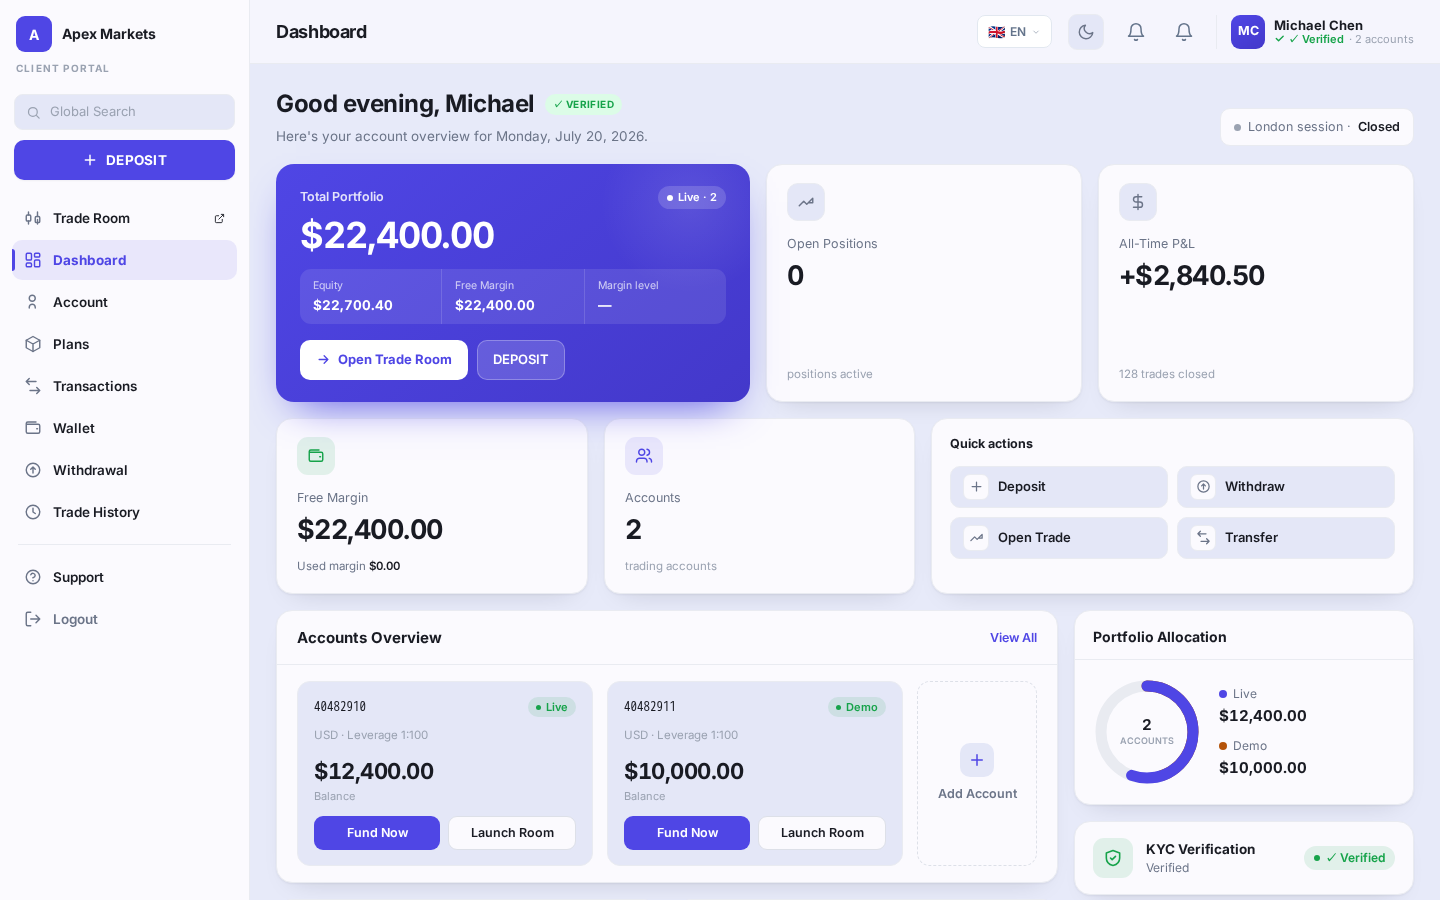
同じエンジンを共有する2つの画面:オーディエンス選定、ドラフト、ポリシーチェック、承認、配信。
先月入金したが未取引の1,200名のトレーダーへ通知を送信します。コパイロットがメッセージをドラフトし、トレーダーごとに最適なチャンネル(メール/SMS/アプリ内)を選び、ポリシーをチェックし、あなたの承認後にキューに入れます。
トリガーを設定:トレーダーがドローダウン10%に達した時、KYCが期限切れになった時、出金が失敗した時。コパイロットがレスポンスをドラフトし、メッセージをキューに入れ、アクションを記録します。すべてイベント駆動、すべて監査対象。
オーディエンスビルダー
一文でオーディエンスを指定:先月入金したが過去7日間に取引していないトレーダー、ライセンスがある国から、チャージバックフラグ付きは除外。コパイロットがSQLライクなフィルターに変換するので、実行前に内容を確認・調整できます。
記述
40+
変換
50+
保存
80+
プレビュー
20+
トリガー
15+
確認
10+
一括ドラフト
一文でメッセージを指定。コパイロットがメール、SMS、アプリ内それぞれのバージョンをドラフトします。トレーダーが使う言語にローカライズ。各ドラフトはチャンネルの制約に従います:SMSは160文字以内、メールは適切な件名付き、アプリ内はCTAボタン付き。
ポリシーチェック
すべてのドラフトはキューに入る前にポリシーチェックを通ります。パフォーマンス保証表現、管轄ごとの禁止文言、リスク開示の欠落、オプトアウト文言の欠落をチェック。オペレーターは具体的な違反箇所を見て修正するか、記録された理由付きでオーバーライドします。
違反箇所は具体的で修正可能。オーバーライドはオペレーターと理由とともに記録されます。
承認フロー
設定可能なリーチしきい値を超える配信は、キューに入る前に2人目のオペレーター承認が必要です。承認者はオーディエンス、ドラフト、チェック結果、サンプルプレビューを確認します。承認、修正依頼、または理由付きで却下、すべて記録されます。
ワークフロートリガー
トリガーを設定(ドローダウン超過、KYC期限切れ、出金失敗、非アクティブしきい値)。コパイロットがレスポンスを生成し、チェックを行い、イベント発生時にキューに入れます。オペレーターの監督モデルは変わらず:任意の承認、チェック、完全な監査ログ。
よくある質問
それでも監督権はあなたに残るAIコパイロット。
いいえ。トリガーされたワークフローであっても、すべての配信にはオペレーターの明示的な承認が必要です。コパイロットはドラフトとキューまで。承認はオペレーターが行います。リーチの大きい配信では、設定したしきい値に応じて2人目のオペレーター承認が必要になります。
トレーダーセグメント、入金・取引状態、KYCステータス、コミュニケーション履歴。すべてあなたの管理画面内です。トレーダーのPIIはAIに送信されません(氏名、メール、電話番号は秘匿)。コパイロットは個人ではなく、カウントとパターンで動きます。
Forge AIはコンテンツとブランド(アナウンス、SEOメタ、ロゴ生成、セクション書き換え)を担います。Ops Copilotは運用(オーディエンス選定、一括配信、ワークフロートリガー、ポリシーチェック、承認フロー)を担います。別々の画面、クレジット残高は共通。
はい。デフォルトのチェックルールはEU、UK、Australia、USの金融マーケティング慣行に沿っています。オペレーター独自のルール(警告する語、ブロックするフレーズ、セグメントごとの必須開示)も追加可能。チェックルールは時系列でバージョン管理され、監査ログで確認できます。
失敗した配信(バウンスしたメール、配信不能なSMS、アプリ内オフライン)はチャンネル標準のポリシーで再試行され、記録されます。コパイロットは配信ごとの失敗率を表示するので、どこかで系統的に失敗していないかオペレーターが把握できます。
はい。すべてのオーディエンス生成、すべてのドラフト、すべてのチェック違反、すべての承認・却下、すべてのトリガー発火、すべての配信試行がタイムスタンプ、オペレーター、該当する場合は理由とともに記録されます。監査ログは管理画面の他の部分と同じハッシュチェーンで改ざん検知が可能です。